
 🔍 Цял размер
Имейлите изглеждат като официално уведомление от „КАТ Пътна полиция“, но водят към фишинг страници, чрез които могат да бъдат откраднати лични и банкови данни
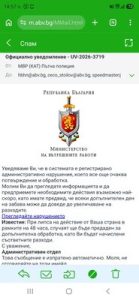
Нова вълна от опасни фишинг съобщения се разпространява по електронната поща от името на МВР и „КАТ Пътна полиция“. Потребители получават писма, оформени като официално уведомление за регистрирано административно нарушение, с призив да прегледат „нарушението“ чрез поставен в имейла линк, алармират читатели на Флагман. бг.
Съобщенията са направени така, че да изглеждат максимално достоверно – използват герба на Република България, името на Министерството на вътрешните работи и формулировки, които наподобяват официална административна кореспонденция.
В текста пише, че в системата е регистрирано административно нарушение, което все още очаква потвърждение и обработка. Получателят е приканен да предприеме действия „възможно най-скоро“, като е предупреден, че всеки ден забава може да доведе до увеличаване на разходите.
Най-опасният елемент е поставеният линк „Прегледайте нарушението“. Именно чрез подобни връзки измамниците обикновено пренасочват жертвите към страници, които визуално имитират официален портал на МВР или платформа за плащане.
Там може да бъде поискано въвеждане на лични данни, данни от банкова карта или друга чувствителна информация.
От МВР вече многократно са предупреждавали за подобни кампании. През май 2026 г. дирекция „Киберпрестъпност“ на ГДБОП съобщи за масово разпространявани фалшиви уведомления за неплатени пътни глоби.
Целта на атаките е източване на банкови сметки, кражба на лични данни или заразяване на устройството със зловреден софтуер.
Подобни съобщения обикновено използват натиск и кратки срокове. В конкретния имейл дори е записано, че ако в рамките на 48 часа не бъдат предприети действия, случаят ще бъде предаден за допълнителна обработка и ще бъдат начислени още разходи.
Това е типичен похват при фишинг измамите – получателят да бъде притеснен и да натисне линка, без да провери подателя и адреса на страницата.
От МВР съветват електронните фишове и евентуалните задължения да се проверяват единствено през официалния Портал за електронни административни услуги на ведомството. Не трябва да се въвеждат лични или банкови данни след отваряне на линк, получен в съмнителен имейл или SMS.
Ако вече сте натиснали подобен линк и сте въвели банкови данни, МВР препоръчва незабавно да се свържете с банката си, да проверите движенията по сметката и да смените използваните пароли. Устройството също трябва да бъде проверено за зловреден софтуер.
📸 Галерия към статията:
Дискусия (0)
Включи се в разговора
Още по темата:
- Шефът на държавната „Автомагистрали“ подаде оставка, натискали го да поставя турски мантинели
понеделник, 5 октомври 2026, 13:43:25
- Китайска стока влиза евтино, на щанда цената скача: НАП тръгна по следите на 271 доставки
петък, 2 октомври 2026, 00:08:34
- Нова регионална КАРТА разделя България на четирите района
четвъртък, 1 октомври 2026, 06:54:49
- Октомври започва с порои на югоизток, а на запад времето ще е слънчево
четвъртък, 1 октомври 2026, 06:46:12
- Убиецът на Филипов го дебнел зад дърветата до кооперация в квартал „Христо Смирненски“
сряда, 30 септември 2026, 11:27:57